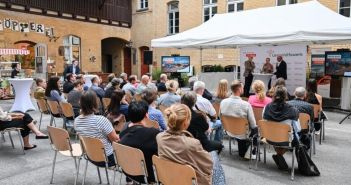
TrendAI(TM), der Unternehmensbereich für Enterprise-Cybersicherheit von Trend Micro, hat die neunte Auflage des juristischen Leitfadens „Cybersicherheit und IT-Compliance“ in Garching bei München präsentiert. Der praxisorientierte Leitfaden richtet sich an IT-Verantwortliche und Geschäftsleitungen und liefert einen kompakten Überblick über die EU-KI-Verordnung, die NIS2-Umsetzung sowie den Cyber Resilience Act. Ergänzend beinhaltet er konkrete Handlungshinweise für Risikomanagement, Datenschutz, Meldepflichten und die Integration regulatorischer Vorgaben zur Stärkung unternehmensinterner Sicherheitsarchitekturen. Praxisbeispiele, Checklisten und offizielle Quellenangaben.
Inhaltsverzeichnis: Das erwartet Sie in diesem Artikel
TrendAI präsentiert aktualisierten Leitfaden zu EU-KI Verordnung und Compliance
Der neue Leitfaden von TrendAI(TM) wurde entsprechend der rechtlichen Entwicklungen überarbeitet und erweitert. Die aktuelle Ausgabe dokumentiert eingehend die Anforderungen der EU-KI-Verordnung, die deutschen Vorgaben zur NIS2-Umsetzung sowie den EU Cyber Resilience Act. IT-Leiter und Vorstände erhalten praxisorientierte Erläuterungen zu Risikomanagement, Qualitätssicherung von Daten und klaren Verantwortungsstrukturen. Ergänzend finden sich konkrete Handlungsempfehlungen zur Integration dieser Compliance-Vorgaben in bestehende Sicherheitsarchitektur und Unternehmensprozesse. Der Leitfaden schließt mit Fallbeispielen und praxisnahen Checklisten.
EU KI-Verordnung ab 2. August 2026 umfassend anwendbar erklärt
Die EU-KI-Verordnung gilt ab dem 2. August 2026 in weiten Bereichen und folgt einem risikoorientierten Konzept, das besonders KI-Anwendungen in Bereichen wie Personalmanagement und Bonitätsbewertung reguliert. TrendAI(TM) beschreibt im Kapitel das Verbot von Social Scoring sowie unbefugtem Auslesen von Gesichtsbildern. Anforderungen an Datenqualität, Risikomanagement, menschliche Aufsicht, klare Verantwortlichkeiten, organisatorische Anpassungen sowie Strafandrohungen werden detailliert erklärt. Bei Verstößen drohen Geldbußen von bis zu 35 Millionen Euro oder sieben Prozent des Jahresumsatzes.
NIS2-Umsetzungsgesetz ab 6. Dezember 2025 jetzt verbindlich in Kraft
Seit dem 6. Dezember 2025 gilt das NIS2-Umsetzungsgesetz, das den Anwendungsbereich des BSI-Gesetzes erheblich erweitert. Nun fallen rund 30.000 Organisationen aus den Bereichen Energie, Finanzwesen, Gesundheitswesen, digitaler Infrastruktur und Industrie unter dessen Vorgaben. Die Regelungen unterscheiden zwischen zwei Kategorien: Unternehmen mit mindestens 250 beziehungsweise 50 Beschäftigten oder hohem Jahresumsatz. Ohne jegliche Übergangsfrist müssen diese Institutionen künftig verbindliche Meldepflichten erfüllen, umfangreiche Sicherheitsmaßnahmen implementieren und formalisierte Berichtswege einhalten und strenge Anforderungen erfüllen.
EU Cyber Resilience Act: Einheitliche Sicherheitsregeln für vernetzte Produkte
Ab dem 11. Dezember 2027 gelten durch den EU Cyber Resilience Act verbindliche Sicherheitsanforderungen für vernetzte Produkte Art. Hersteller müssen eine sichere Standardkonfiguration bereitstellen, potenzielle Schwachstellen während des gesamten Produktlebenszyklus unverzüglich identifizieren und beheben sowie eine detaillierte Software-Stückliste (SBOM) erstellen und pflegen. Erst nach Erfüllung dieser Vorgaben ist die CE-Kennzeichnung zulässig. Zudem orientieren sich die Meldefristen für Sicherheitsvorfälle an den strengen Regelungen der NIS2-Richtlinie.
Dr. Stögmüllers Leitfaden bietet Vorlagen, Checklisten und offizielle Quellen
Dr. Thomas Stögmüller, Fachanwalt für IT-Recht, hat den Leitfaden entwickelt und mit praxisnahen Beispielen angereichert. Der Leitfaden steht kostenlos als Download bereit und enthält hilfreiche Vorlagen, strukturierte Checklisten sowie Verweise auf offizielle Rechtsquellen. CISOs und Compliance-Teams erhalten damit ein Instrument zur Bewertung und Planung erforderlicher Maßnahmen. Anhand der bereitgestellten Hilfsmittel lässt sich einfach analysieren, welche Schritte über die gesetzlichen Mindestanforderungen hinaus notwendig sind, um die Sicherheit dauerhaft effizient zu erhöhen.
Der Leitfaden von TrendAI(TM) verschafft Unternehmen in einem komplexen regulatorischen Umfeld transparente Orientierung und bündelt zentrale Vorschriften prägnant. Er erläutert Umsetzungsstrategien praxisbezogen und reduziert Haftungsrisiken durch detaillierte Handlungsempfehlungen. IT-Verantwortliche und CISOs erhalten praxisnahe Werkzeuge, um Compliance-Aufgaben zeit- und ressourcensparend zu bewältigen. Darüber hinaus stärkt der Leitfaden die Cybersicherheit im KI-Zeitalter, indem er über die gesetzlichen Mindestanforderungen hinausgehende Maßnahmen anschaulich darstellt und realisierbar macht. Er fördert das Verständnis für Risikoanalyse im Unternehmenskontext.